NILRT WireGuard Tools : VPN pour NI Linux RT
Sécurisez vos communications NI Linux RT avec un VPN simple et performant
Les systèmes NI Linux Real-Time sont souvent déployés dans des environnements où la connectivité à distance est indispensable. Maintenance, supervision, transfert de données ou interconnexion de sites industriels : les échanges réseau sont essentiels, mais ils doivent rester sécurisés.
Neosoft NILRT WireGuard Tools permet d'installer et de configurer un VPN basé sur la technologie WireGuard directement sur les cibles NI Linux RT compatibles. L'outil facilite la création de communications chiffrées et la gestion des paramètres VPN, sans imposer de modifications inutiles aux applications existantes.
Une solution VPN adaptée aux systèmes NI Linux RT
Les environnements embarqués nécessitent des solutions de connectivité qui tiennent compte des contraintes matérielles, logicielles et opérationnelles des équipements.
NILRT WireGuard Tools s’appuie sur WireGuard, une technologie VPN moderne conçue pour établir des tunnels réseau chiffrés entre des pairs autorisés. L’outil fournit une interface interactive pour configurer les paramètres essentiels du VPN et faciliter son déploiement sur les cibles compatibles.
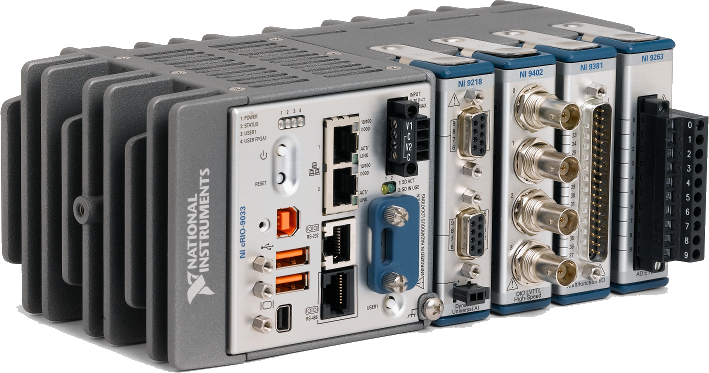
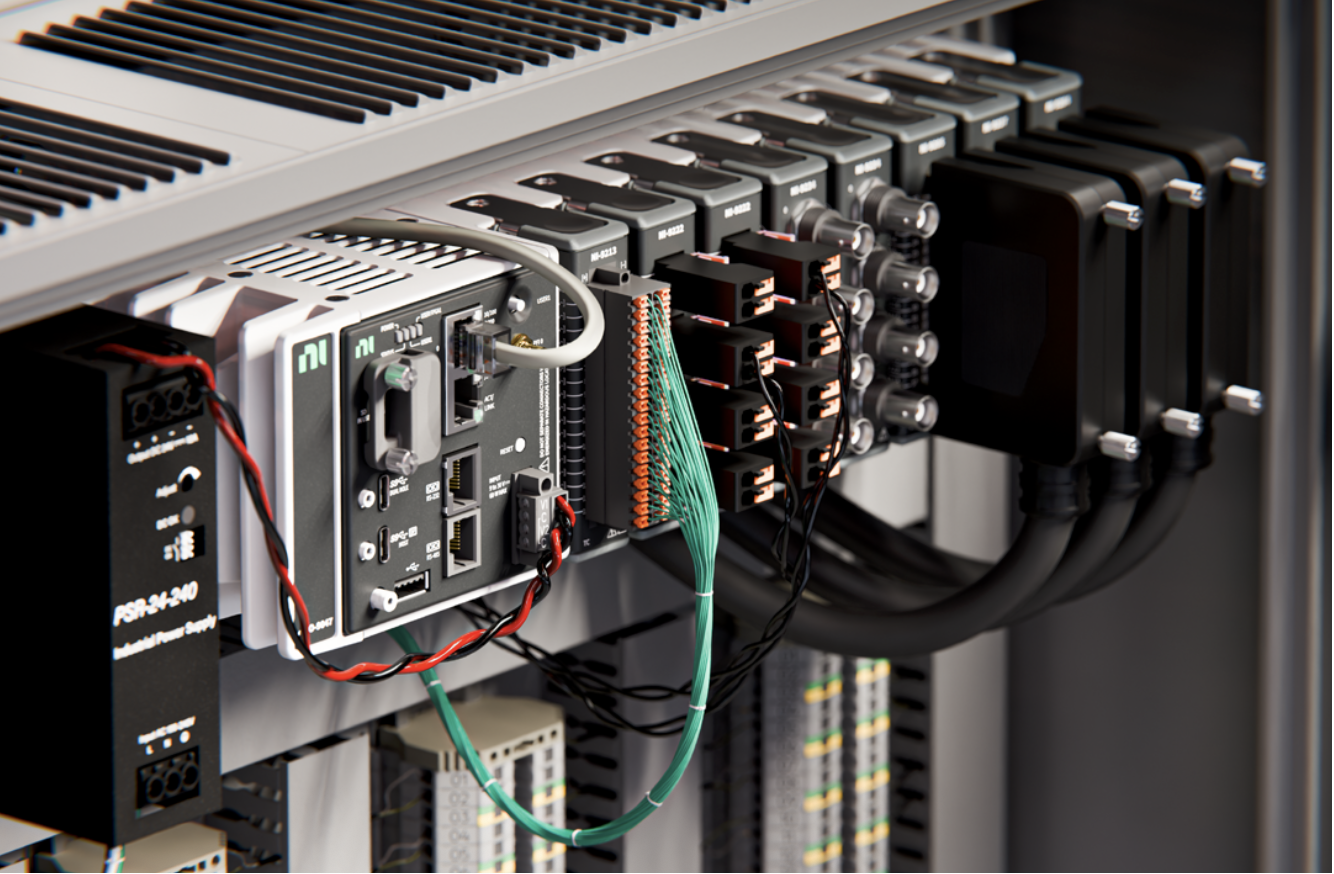
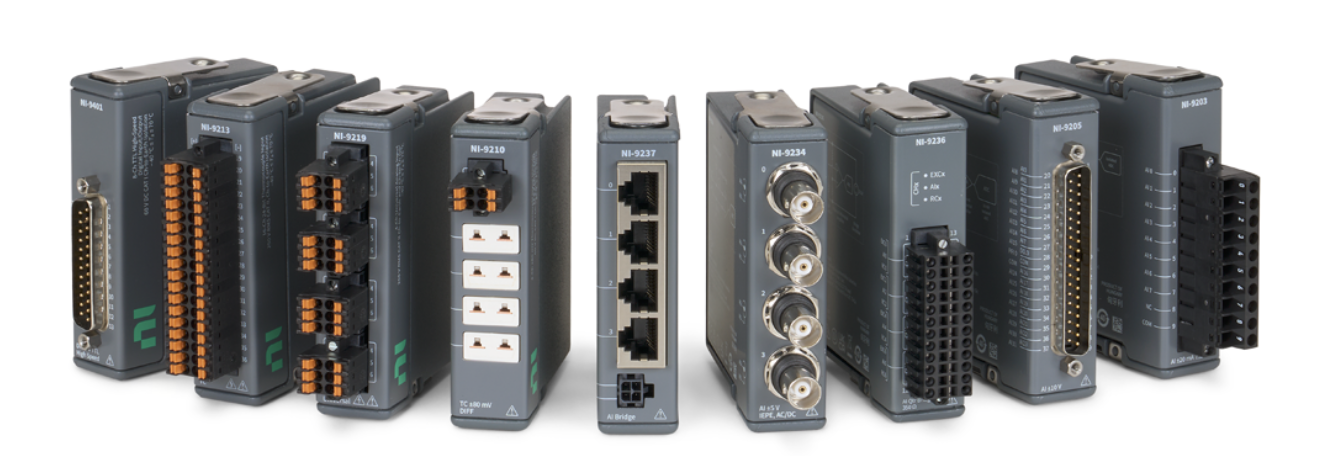
La solution vise notamment les environnements NI Linux RT utilisés avec des plateformes telles que CompactRIO, PXI et sbRIO, sous réserve de compatibilité avec le modèle et l’image logicielle concernés.
Pourquoi utiliser Neosoft NILRT WireGuard Tools ?
La configuration manuelle d’un VPN peut impliquer plusieurs paramètres : génération et gestion des clés, adresses IP, réseaux autorisés, endpoints, routage et maintien des connexions.
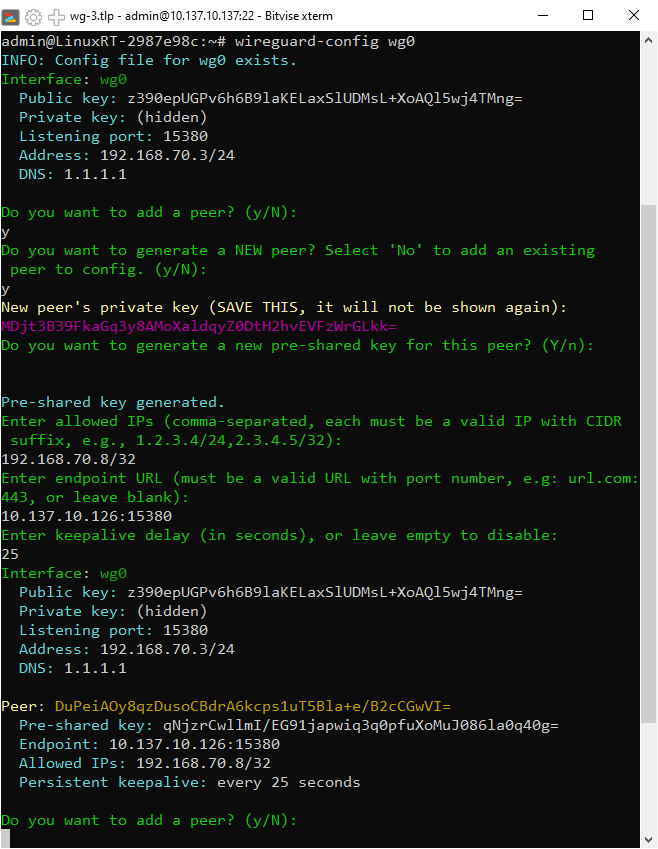
NILRT WireGuard Tools regroupe ces opérations dans un processus guidé pour aider les équipes à :
Créer et configurer des interfaces WireGuard sur les cibles compatibles.
Générer localement les clés nécessaires au fonctionnement du VPN.
Définir les adresses IP et le réseau de l’interface virtuelle.
Ajouter et configurer les pairs, leurs clés publiques et leurs endpoints.
Définir les Allowed IPs pour préciser les adresses accessibles via le tunnel.
Configurer les options de maintien de connexion lorsque l’architecture le nécessite.
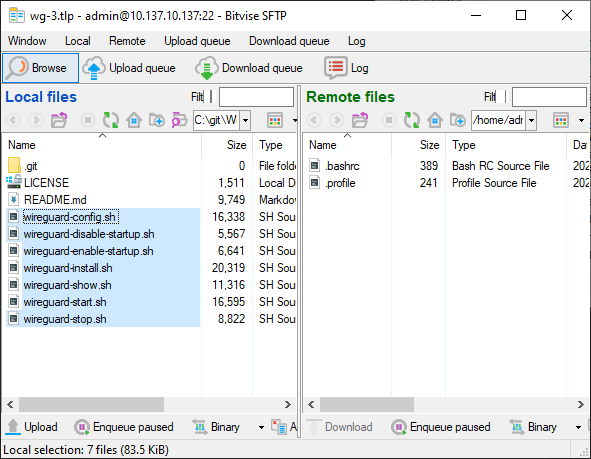
Démarrer ou arrêter manuellement une interface et prévoir son activation au démarrage du système, selon la configuration prise en charge.
Consulter la configuration afin de faciliter la validation et le diagnostic.
Fonctionnalités principales
Configuration interactive du VPN
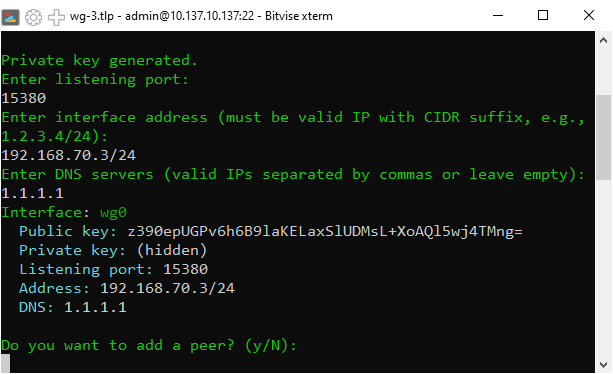
L’outil propose un utilitaire interactif destiné à simplifier la création et la gestion des interfaces WireGuard. L’utilisateur est guidé dans la définition des paramètres essentiels, plutôt que de devoir construire manuellement chaque élément de configuration.
Cette approche permet de structurer le déploiement tout en conservant la flexibilité nécessaire aux architectures réseau plus avancées.
Génération et gestion des clés
La génération locale des clés permet de conserver les clés privées sur l’environnement où elles sont créées, selon la procédure utilisée.
Les clés publiques sont ensuite utilisées pour identifier les pairs dans la configuration du VPN. La gestion des clés privées doit rester conforme aux bonnes pratiques de sécurité et aux procédures de l’organisation.
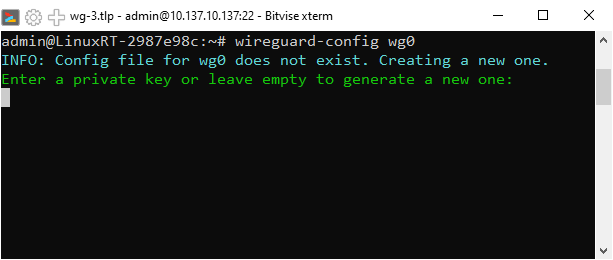
Gestion des interfaces et des pairs
Chaque interface WireGuard possède sa propre configuration réseau. L’outil permet de définir l’adresse IP et le réseau de l’interface virtuelle, puis d’ajouter les pairs avec les paramètres nécessaires, notamment leurs clés publiques, leurs adresses autorisées et leurs endpoints.
Ces paramètres déterminent la façon dont les équipements établissent leurs communications chiffrées.
Routage avec les Allowed IPs
Le paramètre Allowed IPs permet de définir les adresses IP ou les réseaux associés à un pair et les destinations prises en charge par le tunnel selon la configuration.
Dans l’environnement décrit pour NILRT WireGuard Tools, la configuration de ces adresses peut également entraîner la création des routes nécessaires sur le système. Le comportement exact dépend des mécanismes de configuration et de routage de la version utilisée.
Cette approche permet de structurer les communications VPN et de limiter le trafic destiné à transiter par le tunnel.
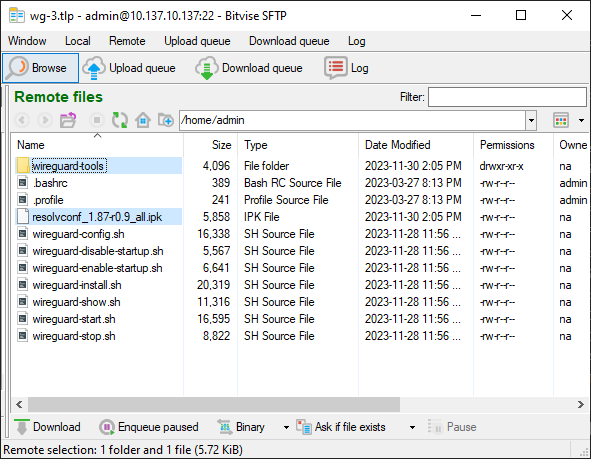
Maintien de la connexion avec Persistent Keepalive
Dans certaines architectures, un équipement peut se trouver derrière un routeur NAT ou un pare-feu intermédiaire. Le paramètre Persistent Keepalive peut alors envoyer périodiquement des paquets afin de maintenir l’association réseau active.
Cette option n’est pas nécessaire dans tous les scénarios. Elle doit être configurée selon les contraintes réseau, les besoins de disponibilité et les exigences de consommation de l’équipement.
Démarrage, arrêt et diagnostic
Une interface WireGuard configurée peut être démarrée ou arrêtée manuellement. Selon les fonctionnalités disponibles dans la version utilisée, elle peut également être activée automatiquement au démarrage du système.
Un utilitaire dédié permet de consulter la configuration en cours, ce qui facilite la vérification des paramètres et les opérations de diagnostic.
Comment fonctionne NILRT WireGuard Tools ?
Le déploiement d’un VPN WireGuard repose sur la configuration des interfaces et des pairs qui doivent communiquer entre eux.
Le processus comprend généralement les étapes suivantes :
Préparer la cible : vérifier la compatibilité du système NI Linux RT et installer les outils nécessaires selon la procédure applicable.
Créer l’interface VPN : définir l’adresse IP et le réseau de l’interface virtuelle.
Générer les clés : créer les clés nécessaires et conserver les clés privées dans un environnement approprié.
Configurer les pairs : renseigner les clés publiques, les endpoints et les Allowed IPs des équipements autorisés.
Adapter le routage : vérifier que les routes correspondent aux réseaux qui doivent transiter par le tunnel.
Configurer le maintien de connexion : activer Persistent Keepalive lorsque les conditions réseau le justifient.
Démarrer et valider le VPN : vérifier l’établissement du tunnel et la communication entre les équipements.
Prévoir le démarrage automatique : si cette fonctionnalité est prise en charge et requise, configurer l’activation de l’interface au démarrage du système.
Les paramètres doivent être cohérents sur les équipements qui communiquent. La connectivité dépend également de la configuration IP, du routage, des règles de pare-feu et de l’accessibilité réseau des endpoints.
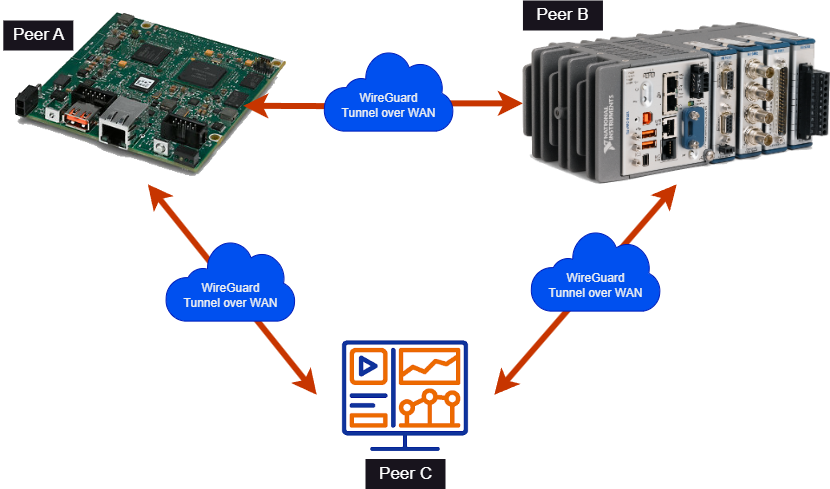
Une architecture VPN pair-à-pair flexible
WireGuard repose sur un modèle de communication entre pairs. Chaque équipement possède sa propre configuration et peut établir des communications chiffrées avec les autres pairs autorisés.
Selon l’architecture choisie, un équipement peut servir de point central accessible par plusieurs systèmes, ou plusieurs équipements peuvent communiquer selon une organisation plus distribuée.
Cette flexibilité permet d’envisager différents scénarios :
Accès distant à un équipement de test.
Communication entre des bancs de test et des systèmes de supervision.
Interconnexion de systèmes embarqués sur différents sites.
Maintenance à distance d’équipements industriels.
Échanges IP entre applications existantes au travers d’un tunnel VPN.
L’architecture doit être définie en tenant compte des besoins d’accès, des contraintes de routage et des règles de sécurité applicables à chaque réseau.
Un outil pensé pour les équipes d'ingénierie et IT
NILRT WireGuard Tools s’adresse aux équipes techniques qui souhaitent sécuriser les communications de systèmes embarqués sans imposer une refonte des applications qui utilisent déjà le réseau IP.
Le tunnel VPN peut transporter les flux IP compatibles, notamment les communications TCP et UDP, sous réserve d’un routage et d’une configuration adaptés.
Les équipes d’ingénierie peuvent ainsi envisager la sécurisation des échanges entre équipements de test et systèmes de contrôle. Les équipes IT disposent d’une solution à intégrer dans une architecture plus large de gestion des accès, de supervision et de cybersécurité.
Une brique dans votre stratégie de cybersécurité
Le chiffrement des communications contribue à protéger les données échangées contre leur interception sur les réseaux traversés. Il constitue cependant un élément d’une stratégie de cybersécurité plus globale.
Le niveau de protection obtenu dépend notamment de la gestion des clés privées, du contrôle des pairs autorisés, du routage, des règles de pare-feu et des procédures d’exploitation.
NILRT WireGuard Tools peut contribuer à la mise en œuvre de mesures de protection adaptées aux environnements industriels ou gouvernementaux, notamment lorsque des exigences comme celles du NIST SP 800-171 sont applicables. L’utilisation du produit ne garantit pas, à elle seule, la conformité à ce référentiel.
Une licence associée à chaque cible
Selon le modèle de distribution prévu pour NILRT WireGuard Tools, chaque installation nécessite une licence associée au numéro de série de la cible.
Cette approche permet de contrôler le déploiement du produit sur les équipements concernés. Les modalités d’activation, de renouvellement et de transfert de licence doivent être vérifiées auprès de Neosoft selon les conditions applicables.
Les avantages pour vos équipes techniques
Configuration guidée des interfaces WireGuard.
Gestion structurée des clés et des pairs.
Paramétrage des adresses IP, des Allowed IPs et des endpoints.
Possibilité de prendre en charge des scénarios nécessitant Persistent Keepalive.
Gestion du démarrage et de l’arrêt de l’interface selon les fonctionnalités disponibles.
Intégration possible dans des architectures de communication entre systèmes embarqués.
Possibilité de compléter le VPN avec une solution de filtrage réseau adaptée.
Complétez votre VPN avec NILRT Firewall Tools
Un tunnel VPN sécurisé ne remplace pas la nécessité de contrôler les autres connexions réseau du système.
Neosoft NILRT Firewall Tools permet de configurer le pare-feu sur les cibles NI Linux RT, de contrôler les connexions autorisées et d’ajouter des exceptions TCP et UDP. Utilisé dans une architecture compatible, il peut compléter les mesures de sécurité associées à WireGuard.
Découvrez NILRT Firewall Tools pour mieux maîtriser les accès réseau de vos équipements.
Besoin de sécuriser les communications de vos systèmes NI Linux RT ?
Que vous souhaitiez permettre une maintenance distante, relier plusieurs équipements ou sécuriser les communications d'un banc de test, le choix de l'architecture VPN doit tenir compte de votre matériel et de vos contraintes réseau.
L'équipe Neosoft peut vous aider à évaluer les besoins de votre projet et à déterminer si NILRT WireGuard Tools convient à votre environnement.
